


TL;DR (תקציר מנהלים):
- תיקון 13 לחוק הגנת הפרטיות הגדיל דרמטית את האכיפה והעיצומים הכספיים בישראל.
- בדיקת נאותות (Due Diligence) לגיוס/אקזיט, וחוזים מול לקוחות Enterprise מחייבים הצהרה מפורשת על עמידה בדיני פרטיות.
- שימוש במערכות CRM מעביר מידע אישי לצד שלישי. אם ה-DPA או מיקום השרתים אינם תואמים את דרישות התקנות, החשיפה המשפטית והעסקית היא שלך, וזה יכול לתקוע אותך מול מחלקת פרטיות/אבטחת מידע של הלקוח, או להקשות מאוד על עסקאות השקעה או אקזיט.
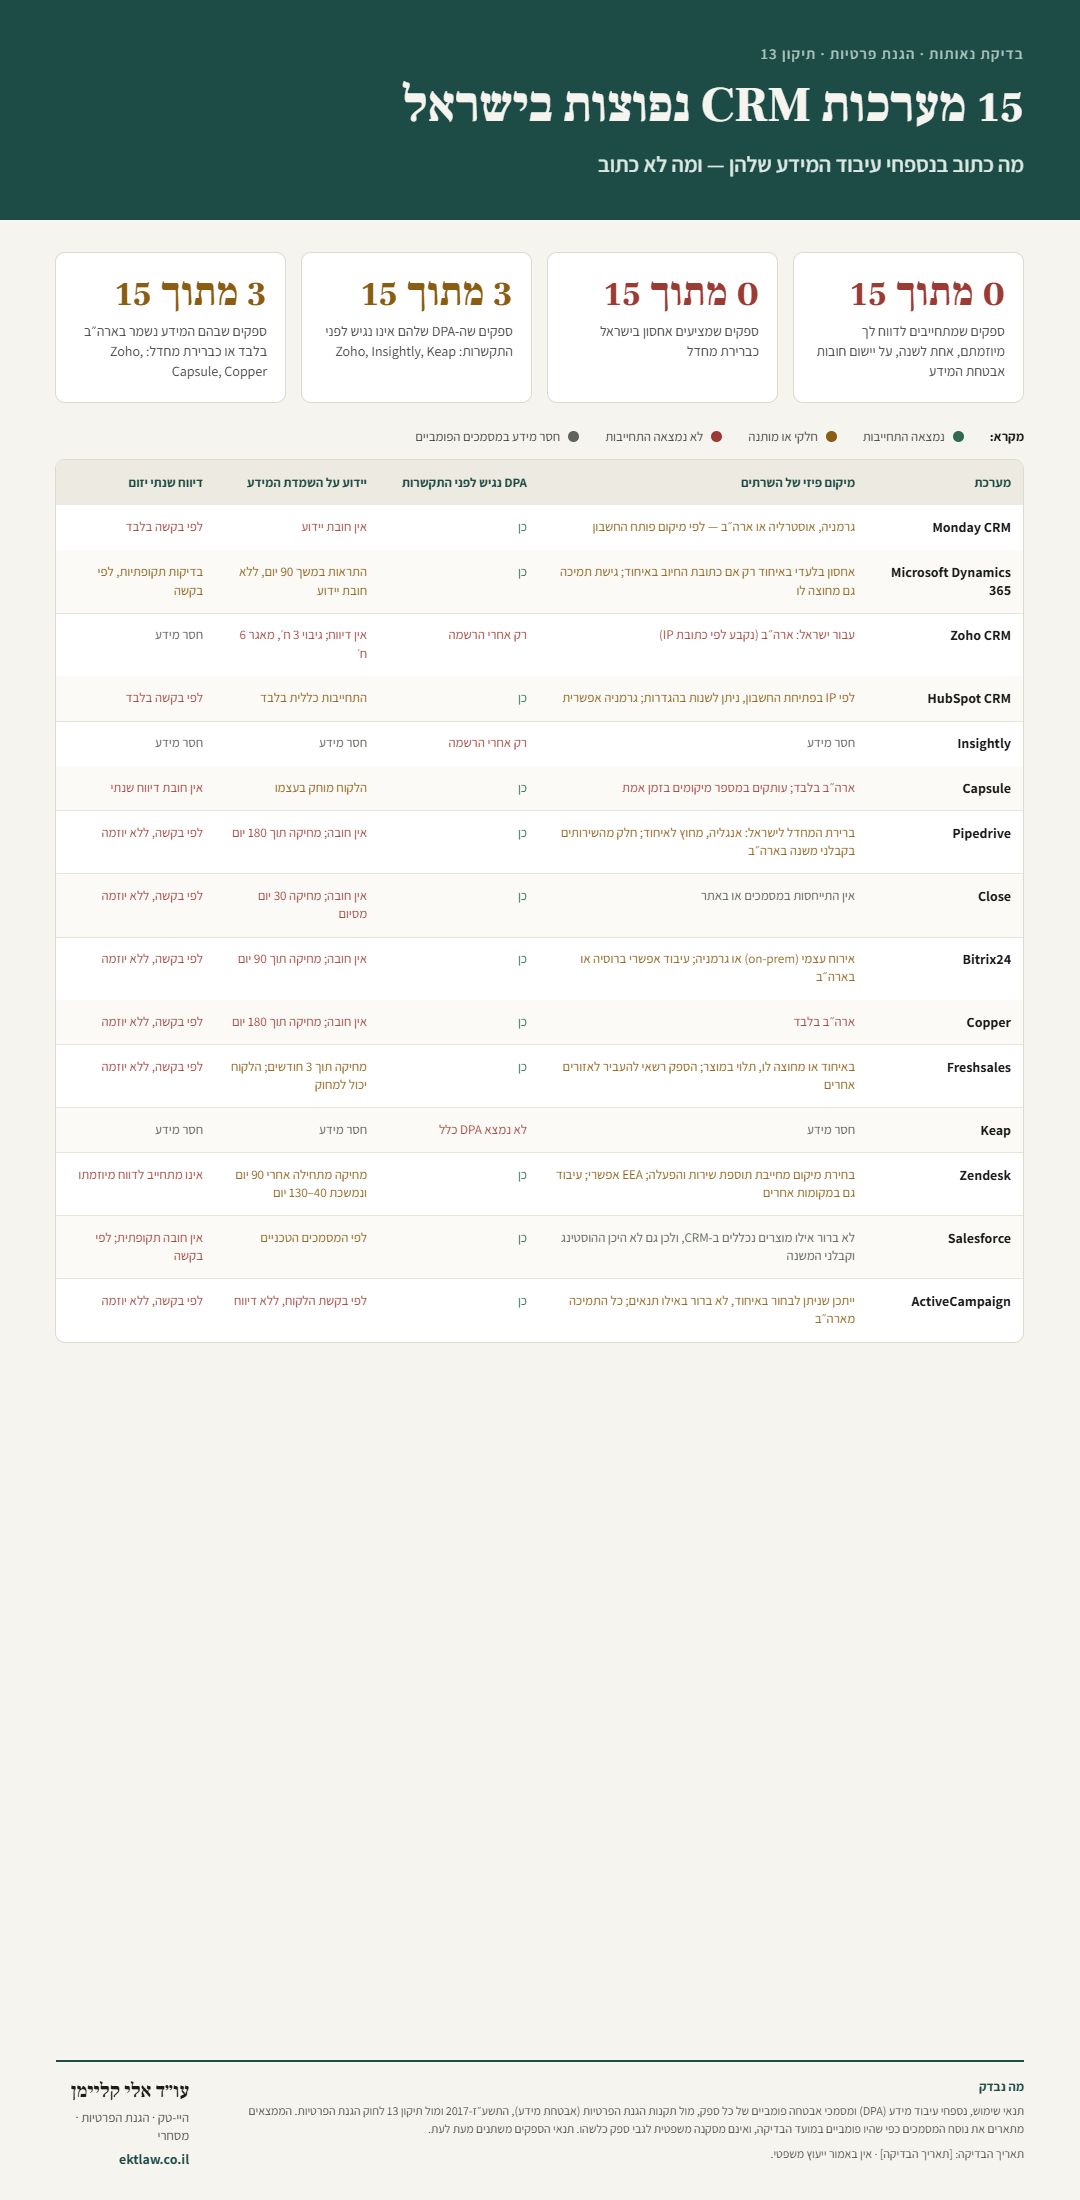
- בדקנו 15 מערכות CRM נפוצות בישראל לפי פרמטרים של אחסון מידע, הסכמי עיבוד מידע (DPA) ועמידה בתקנות אבטחת מידע.
- ⏱️ זמן קריאה משוער: 5 דקות.
למה Legal Hygiene ב-CRM קריטי לצמיחה ולעסקאות שלך?
הרבה מנכ"לים סבורים שנושאי פרטיות ואבטחת מידע מיועדים לחברות ענק או לתאגידים ציבוריים. ההנחה הרווחת היא שכל עוד החברה לא עושה משהו מלוכלך כמו מכירת מידע אישי לספאמרים, מדובר רק בבירוקרטיה לא הכי דחופה.
ויש גם נטייה להאמין שחברות הענק שמספקות שירותי CRM בטוח דאגו לכל מה שצריך.
אבל בשטח, המציאות המשפטית והעסקית שונה לחלוטין:
- סיכון ישיר של עיצומים כספיים: מאז כניסתו לתוקף של תיקון 13 לחוק הגנת הפרטיות, הרשות להגנת הפרטיות מנהלת מעל 100 תיקי אכיפה. הסמכויות הופעלו והסכומים קפצו דרמטית.
- חסם לסגירת עסקאות (Sales Bottleneck): כשאתה בא להחתים לקוח Enterprise או חברה גדולה, נספח הפרטיות/אבטחה (DPA) הוא התנאי למעבר לשלב החתימה. הצהרה לא נכונה או חוסר מוכנות עלולים לתקוע את ה-Pipeline או למוטט את העסקה.
- פגיעה בשווי החברה ב-Due Diligence: לקראת גיוס הון, כניסת שותף, או אקזיט, בדיקת הנאותות המשפטית בתחום הגנת הפרטיות הופכת להיות אחד הפרמטרים המרכזיים. חשיפה משפטית ב-CRM פוגעת במוניטין ובערך החברה.
- בין אם המערכת מנהלת לידים, פרטי לקוחות, ספקים, או עובדים, ב-2026 החברה שלך עושה שימוש יומי ב-CRM. האם בדקת לאן המידע הזה הולך ומה קורה איתו?
- ה-CRM שהחברה שלך סומכת עליו אינו מגן עליכם אוטומטית, ואם הסתפקת רק בהסכמה למדיניות פרטיות ותנאי שימוש אתה תהיה בבעיה גדולה.
הקריטריונים המשפטיים שנבדקו
- כדי שמערכת CRM תעמוד בדרישות הדין הישראלי לעניין עיבוד המידע האישי אצל ספק חיצוני, ובהיעדר הסכמה מפורשת של נושאי המידע להעברת המידע האישי שלהם למדינה מסוימת בחו"ל, נבדקים שני תנאים מרכזיים:
- מיקום פיזי של השרתים: אחסון במדינות בעלות רמת הגנה מוכרת בדין (עדיפות מאוד גדולה לישראל או לאיחוד אירופי).
- נספח עיבוד מידע (DPA) תואם: הסדרה חוזית מול הספק לגבי מטרות העיבוד, סודיות, הגבלת שימוש, אופן השמדת המידע ,הודעה על אירועי אבטחה, וכ"ו.
תמונת מצב: 15 מערכות ה-CRM המובילות בישראל
להלן הממצאים העיקריים מתוך בדיקת נספחי התנאים וה-DPA של 15 הספקים:
Monday CRM
- מיקום פיזי של שרתים – לפי מיקום המשתמש שפתח את החשבון - גרמניה, אוסטרליה, או ארה"ב.
- המידע שהספק רשאי לעבד – כל המידע שהלקוח מעביר לספק. עבור עיבוד מידע רגיש נדרש סיכום נפרד מול הספק.
- מטרות השימוש המותרות במידע – יש.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל מערכות המאגר הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – יש.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית, והספק יבצע לפי בקשת הלקוח.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הלקוח יכול למחוק את המידע, ואם לא עשה זאת אז הספק יכול. אין חובה ליידע את הלקוח על מחיקת המידע.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, מבלי לפרט מהם הצעדים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות לעמוד בסטנדרטים של התעשייה, כשלא ברור מה זה אומר בפועל.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – יש, לפי בקשת הלקוח.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Microsoft Dynamics 365
- מיקום פיזי של שרתים – בחלק מהמקומות כתוב שהלקוח בוחר את המיקום. בכדי שמידע יישמר בלעדית באיחוד האירופי, כתובת לחיוב צריכה להיות באיחוד. נראה שעובדים של מיקרוסופט שנמצאים מחוץ לאיחוד האירופי רשאים לגשת למידע לצרכי תפעול ותמיכה. מידע יכול לעבור גם במדינות אחרות לצורך טיוב ניתוב מידע במערכות של מיקרוסופט. עבור מידע שנשמר ב-AZURE נראה שיש שרתים בשטח ישראל.
- המידע שהספק רשאי לעבד – אין התייחסות לסוגי מידע ספציפיים.
- מטרות השימוש המותרות במידע – יש. לספק מותר גם להשתמש במידע כדי לשפר את השירותים שלו, לשיפור תפעול, ולשיפור שירות – כשלא ברור מה הגבולות של השימושים הללו.
- מערכות המאגר שהספק רשאי לגשת אליהן –כל מערכות המאגר הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – יש.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הלקוח יכול למחוק את המידע. אם לא עשה זאת, הספק ימחק את המידע בתום 90 ימים. אין חובה ליידע את הלקוח, אבל יינתנו התראות במשך 90 הימים.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, שצריך לבדוק את הפרטים שלה לפי המסמכים הטכניים של אבטחת מידע.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – יהיו בדיקות תקופתיות שיעלו לאתר ייעודי, והן יסופקו ללקוח לפי בקשתו.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
 Zoho CRM
אפשר לקבל DPA לפי בקשה, אחרי שכבר נרשמים לשירות. לכן לפני רישום חסרים הרבה פרטים.
- מיקום פיזי של שרתים – לפי כתובת IP. עבור ישראל המידע יישמר בארה"ב.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – אחרי סיום ההתקשרות הגיבוי נמחק אחרי 3 חודשים ומידע במאגרי מידע נמחק אחרי 6 חודשים. אין דיווח.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
HubSpot CRM
- מיקום פיזי של שרתים – לפי כתובת IP במועד פתיחת חשבון. ניתן לשנות בהגדרות. אחד המקומות האפשריים זה גרמניה. הגיבוי יהיה באותו אזור גאוגרפי כמו מאגר המידע.
- המידע שהספק רשאי לעבד – כל מה שהלקוח מעביר לספק. לגבי מידע רגיש – יש סוגים מסוימים שמותר לעבד ויש כאלה שאסור ללקוח להעביר לספק – בהתאם לפירוט בקטלוג המוצרים של הספק.
- מטרות השימוש המותרות במידע – כנדרש לשם ביצוע השירותים. לספק מותר גם להשתמש במידע כדי לאמן AI של הספק ולשפר את השירותים, אלא אם מכבים את האפשרות בהגדרות המוצר.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – לפי תנאי ההסכם.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – יש התחייבות כללית – מועדים בהתאם לתנאי המוצר הספציפי.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש. לספק מותר גם להשתמש במידע כדי לאמן AI של הספק ולשפר את השירותים, אלא אם מכבים את האפשרות בהגדרות המוצר.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, עם פירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית, עם פירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – אפשר לבקש אחת לשנה. הספק לא יעביר מיוזמתו.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Insightly
אפשר לקבל DPA לפי בקשה, אחרי שכבר נרשמים לשירות. חסר מידע.
Capsule
- מיקום פיזי של שרתים – המידע נשמר בארה"ב, ולא נאמר על אפשרות לבחור אזור גאוגרפי אחר. המערכת אוטומטית יוצרת עותקים של מידע במספר מיקומים בזמן אמת.
- המידע שהספק רשאי לעבד – מה שהלקוח מעלה. ללקוח אסור להעלות מידע רגיש.
- מטרות השימוש המותרות במידע – לפי הוראות הלקוח.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – לפי הוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הלקוח יכול למחוק את המידע לבדו.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, ויש פירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית, ויש פירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – ללקוח יש אפשרות לבצע בדיקה ולקבל תשובות מהספק. אין חובה של הספק להעביר דיווח שנתי ללקוח.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Pipedrive
- מיקום פיזי של שרתים – ברירת המחדל עבור לקוחות מהמזה"ת וממדינות אירופה שאינן חלק מהאיחוד האירופאי זה אנגליה, שאינה חלק מהאיחוד האירופאי. גם אם משתמשים בשרתים המצויים באירופה, חלק מהשירותים מתבצעים באמצעות קבלני משנה שמצויים בארה"ב, ויש לבדוק לגבי כל שירות. חלק מהעובדים של הספק בשירותי תמיכה מצויים בארה"ב וכחלק מעבודתם יכולים להיחשף למידע של הלקוח.
- המידע שהספק רשאי לעבד – כל מידע שהלקוח מעביר לספק. אסור ללקוח להעביר מידע רגיש.
- מטרות השימוש המותרות במידע – יש התחייבות כללית שהעיבוד ייעשה רק למטרות מתן השירותים.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – בהתאם להוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – מחיקה לפי הוראות הלקוח, כאשר הלקוח יכול לעשות זאת בעצמו. אין חובה לדווח ללקוח. ללא הוראות הלקוח המידע נמחק תוך 180 ימים מסיום ההתקשרות.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – התחייבות כללית, בהתאם למסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש חלקי, בהתאם למסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Close
- מיקום פיזי של שרתים – אין התייחסות במסמכים או באתר. ייתכן ויש התייחסות במועד פתיחת החשבון.
- המידע שהספק רשאי לעבד – כל מידע שהלקוח מעלה.
- מטרות השימוש המותרות במידע – מה שנדרש לצורך ביצוע השירותים ללקוח.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – לפי הוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – יש.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הספק רשאי למחוק את המידע 30 ימים אחרי סיום ההתקשרות, ואין חובה לדווח על המחיקה.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – בהתאם למסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש חלקי, בהתאם למסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום את התהליך.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Bitrix24
- מיקום פיזי של שרתים – יש אפשרות לארח בשרת של הלוקח (on-prem) ויש גם אפשרות לארח בשרתים בגרמניה. הספק יכול לעבד את המידע ברוסיה או ארה"ב.
- המידע שהספק רשאי לעבד – כל מידע שהלקוח מעביר.
- מטרות השימוש המותרות במידע – אין.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – אפשר לבחור ב-1 מ-2 אפשרויות.
- משך ההתקשרות – כל עוד עושים שימוש במוצר של הספק.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אין פירוט מנגנון.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – ללקוח יש אפשרות למחוק את המידע, או לסגור את החשבון ואז הספק ימחק את המידע תוך 90 ימים. הספק אינו חייב ליידע את הלקוח על מחיקת המידע.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – אין.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע מסוים המפורט במסמכים הטכניים יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום את התהליך.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Copper
- מיקום פיזי של שרתים – רק בארה"ב.
- המידע שהספק רשאי לעבד – כל המידע שהלקוח מעביר לספק. אסור להעלות מידע רגיש.
- מטרות השימוש המותרות במידע – רק לפי הוראות הלקוח.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – רק לפי הוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הספק מוחק את המידע תוך 180 ימים מסיום ההתקשרות, ואינו מחויב ליידע את הלקוח.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום את התהליך.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Freshsales
- מיקום פיזי של שרתים – נראה שהמידע נשמר באיחוד האירופאי או מחוצה לו, תלוי במוצר (ולא מוסבר איך ובאיזה שלב ניתן לבחור). הספק רשאי להעביר את המידע לאזורים אחרים ממה שהלקוח בחר, לצורך ביצועים וזמינות השירותים.
- המידע שהספק רשאי לעבד – כל המידע שהלקוח מעביר לספק.
- מטרות השימוש המותרות במידע – רק לצורך מילוי התחייבויות הספק (לרבות תפעול ושיפור השירותים) ולפי הוראות הלקוח.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – מה שנדרש לצורך מילוי התחייבויות הספק (לרבות תפעול ושיפור השירותים) או למילוי הוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – הלקוח יכול למחוק לבד, אחרת הספק מוחק תוך 3 חודשים מסיום ההתקשרות.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש חובה כי העובדים יחויבו בחובת סודיות, אבל לא נאמר האם יחתימו אותם על מסמך כלשהו.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית, ופירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום את התהליך.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Keap
אין DPA ואין גם הסברים באתר האינטרנט, כך שחסר המון מידע.
Zendesk
- מיקום פיזי של שרתים – לצורך בחירת מיקום השרתים יש לרכוש תוספת שירות. התוספת כלולה בחינם בחבילות מסוימות, אך עדיין צריך להפעיל אותה. אחד המיקום האפשריים הוא האזור הכלכלי האירופי. הספק יכול לעבד את המידע גם במיקומים אחרים, כנדרש לשם ביצוע השירותים.
- המידע שהספק רשאי לעבד – לפי הוראות הלקוח.
- מטרות השימוש המותרות במידע – לפי הוראות הלקוח.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – בהתאם להוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – אפשרות להעברה עצמית.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – ישנן החרגות לפי מוצר וגרסה וסוג מידע. בכללי, הספק מתחיל תהליך מחיקה 90 ימים אחרי סיום ההתקשרות בתשלום, או 9 חודשים עבור מוצר בגרסת ניסיון, ו-30 ימים במיקום הישן בעת העברת המידע לאזור אחר. תהליך המחיקה עצמו לוקח בין 40 ל-130 ימים, ושנה עבור לוגים. אין הליך זירוז.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – התחייבות כללית, ויישום בהתאם לנספח ל-DPA.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – התחייבות כללית, ויישום בהתאם לנספח ל-DPA.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – הספק ישתף פעולה בהתאם לדין, אך אינו מתחייב לדווח מיוזמתו.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
Salesforce
- מיקום פיזי של שרתים – אי אפשר להבין – לא ברור אילו מוצרים נכללים תחת CRM ולכן גם לא ברור מהם מנגנוני האבטחה הרלוונטיים ובאילו מדינות נמצאים ספקי משנה והוסטינג.
- המידע שהספק רשאי לעבד – כל דבר שמוגדר כמידע אישי.
- מטרות השימוש המותרות במידע – יש.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – יש.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – יש, בהתאם לפירוט במסמכים הטכניים.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – יש, בהתאם לפירוט במסמכים הטכניים.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – יש.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש, בהתאם לפירוט במסמכים הטכניים.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש, בהתאם לפירוט במסמכים הטכניים.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – יש.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – אין חובה תקופתית, אבל הספק יעביר דו"חות לפי בקשת הלקוח.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
ActiveCampaign
- מיקום פיזי של שרתים – נראה שיש אפשרות לבחור באיחוד האירופאי, אבל לא ברור באילו נסיבות ומה התנאים. כל שירותי התמיכה ניתנים מארה"ב.
- המידע שהספק רשאי לעבד – כל המידע שהלקוח מעביר לספק.
- מטרות השימוש המותרות במידע – לצורך אספקת השירותים.
- מערכות המאגר שהספק רשאי לגשת אליהן – כל המערכות הן של הספק.
- סוג העיבוד או הפעולה שהספק רשאי לעשות – לפי הוראות הלקוח.
- משך ההתקשרות – יש.
- אופן השבת המידע לידי בעלי המאגר בסיום ההתקשרות – בסיום ההתקשרות לפי בקשת הלקוח.
- השמדת המידע מרשותו של הספק ודיווח על כך לבעל מאגר המידע – בסיום ההתקשרות לפי בקשת הלקוח, כאשר אין חובה לדווח על ביצוע.
- חובתו של הספק להחתים את בעלי ההרשאות שלו על התחייבות לשמור על סודיות המידע – יש חובה כי העובדים יחויבו בחובת סודיות, אבל לא נאמר האם יחתימו אותם על מסמך כלשהו.
- חובתו של הספק להשתמש במידע רק לפי האמור בהסכם – לא הכי ברור.
- אופן יישום החובות בתחום אבטחת המידע שהמחזיק חייב בהן לפי תקנות אבטחת מידע – יש התחייבות כללית ללא פירוט.
- חובתו של הספק ליישם את אמצעי האבטחה לפי תקנות אבטחת מידע – יש התחייבות כללית ללא פירוט.
- אם הספק משתמש בקבלני משנה – חובתו לכלול בהסכם עם קבלני משנה את כל הנושאים הרלוונטיים המפורטים בתקנות אבטחת מידע – אין.
- חובתו של הספק לדווח, אחת לשנה לפחות, לבעל מאגר המידע על אודות אופן ביצוע חובותיו לפי תקנות אבטחת מידע – מידע יינתן ללקוח לפי בקשתו, כאשר הספק לא מתחייב ליזום את התהליך.
- חובתו של הספק להודיע לבעל המאגר במקרה של אירוע אבטחה – יש.
סיכום – הבעיות העיקריות בכלי CRM שונים
מיקום השרתים – כמה הפתעות מאוד לא נעימות
היעדר מידע על עמידה בדרישות החוק: באתרים של Insightly ושל Keap חסר מידע לגבי מיקום השרתים שלהם או כל מידע אחר הדרוש לעמידה בדין הישראלי, ואפשר לקבל אותו רק אחרי שכבר פותחים חשבון אצלם. אם יתברר שהמיקום הפיזי של השרתים , או היבטים אחרים של תפעול המערכת אינם מתאימים לדרישות הדין הישראלי, סתם בזבזת זמן ומשאבים.
באתר של Close חסר מידע לגבי מיקום השרתים שלהם, באתר של ACTIVE Campaign אמנם נראה שיש אפשרות לשמור את המידע באיחוד האירופאי, אך לא ברור באילו נסיבות האפשרות זמינה, ובאתר של Salesforce ישנם תנאים שונים עבור כל אחד מהמוצרים שלהם ולא ניתן להבין מה המדיניות הכללית.
מיקום שרתים במדינות "בעייתיות": נראה ש-Zoho, Capsule, Copper מאפשרים לשמור את המידע רק בשרתים בארה"ב, ו-Pipedrive מאפשרת ללקוחות מהמזה"ת לשמור את המידע רק בשרתים באנגליה. כל אלו אינן מדינות שתחת ה-GDPR, נחשבות בהרבה מובנים לפחות בטוחות, ויש רגולטורים ישראליים בתחומים שונים שאוסרים לשמור מידע של ישראלים במדינות הללו.
עיבוד במדינות שלא בחרת: Bitrix24 מודיעים כי ייתכן וחלק מהמידע יעבור עיבוד (קרי, יועבר דרך) בארה"ב או רוסיה, גם אם בחרת לשמור את המידע בשרתים בגרמניה.
נראה ש-Microsoft מאפשרים לשמור את המידע באיחוד האירופאי רק אם הכתובת לחיוב של הלקוח היא באיחוד האירופאי, וגם אז מידע יכול לעבור במדינות אחרות (שלא ברור מהן) לצורך טיוב ניתוב מידע במערכות של מיקרוסופט.
Freshsales אמנם מאפשרים עבור מוצרים מסוימים (שלא ברור מהם) לשמור את המידע באיחוד האירופאי, אבל נראה ששומרים לעצמם את הזכות להעביר את המידע לאזורים אחרים ממה שהלקוח בחר, לצורך ביצועים וזמינות השירותים.
אצל Zendesk לצורך בחירת מיקום השרתים יש לרכוש תוספת שירות, כאשר התוספת כלולה בחינם בחבילות מסוימות, אך עדיין צריך להפעיל אותה. אמנם אחד המיקומים האפשריים לשמירת מידע הוא האזור הכלכלי האירופי, אך היא יכולה לעבד את המידע גם במיקומים אחרים (כשלא ברור מהם), כנדרש לשם ביצוע השירותים.
האפשרויות הברורות: אצל Monday ו-HubSpot מיקום השרתים ייקבע בהתאם לכתובת IP במועד פתיחת החשבון, כאשר לשתיהן אחת האפשרויות זה האיחוד האירופאי. בשני המקרים לא מצאתי החרגות לגבי העברות למדינות אחרות לצורף תפעול/גיבוי/ניתוב מידע. Bitrix24 מוכרים גם גרסה שניתן להריץ On Prem, על השרתים שלכם.
סוגי מידע הניתנים לעיבוד – אם אתה קולט מידע רגיש אז תתכונן
מידע רגיש: חלק מהמערכות מוסיפות תנאים נוספים כאשר מדובר בעיבוד של מידע רגיש (כגון מידע רפואי, מספר ת.ז./דרכון, מידע פיננסי, השתייכות פוליטית, העדפות מיניות, מוצא, דת, מידע ביומטרי, מידע על קטינים, וכ"ו).
כך למשל Monday אומרים מראש שלצורך עיבוד מידע רגיש במערכות שלהם יהיה צורך בהסכם נפרד מלבד ההסכם הסטנדרטי שלהם, מבלי לפרטי מה יהיו תנאי ההסכם הנפרד. HubSpot מאשרים רק עיבוד של סוגי מידע מסוימים – תלוי במצור. ואילו Capsule, Pipedrive, ו-Copper לא מאפשרים בכלל להעלות מידע רגיש למערכות שלהם.
אצל Zoho, Insightly, ו-Keap לא מצאתי מידע לגבי מה העמדה שלהם בנושא לפני פתיחת חשבון אצלם.
שימושים במידע אישי ללימוד בינה מלאכותית – הלקוחות והעובדים שלך הסכימו לזה בכלל?
אימון AI של הספק: HubSpot משתמשים במידע שלכם כדי לאמן את ה-AI שלהם, אלא אם תכבו את האפשרות בהגדרות. הנגשת מידע של נושאי מידע לצורך אימון AI זה נושא מאוד מסובך הן מבחינת האישורים הנדרשים מנושאי המידע והן מהכנת המידע עצמו, כך שאם אתה מעוניין באפשרות הזאת כדאי מאוד שתהיה מוכן עם כל מה שנדרש לפי הדין.
ואילו Zoho, Insightly, ו-Keap לא מדברים על הנושא, ולכן גם זה לא ברור לפני פתיחת חשבון אצלם.
4 דברים שאתה חייב לעשות ב-CRM שלך כבר השבוע:
- בדוק איפה יושב המידע: ודא שמיקום השרתים של החשבון אינו במדינה המציבה אותך בחשיפה רגולטורית.
- תבדוק את השימוש שלך במידע רגיש: אם אתה מעלה ל-CRM שלך מידע רגיש, ייתכן ואתה בהפרה של ההסכם שלך מול הספק והוא יכול לבטל את ההסכם איתך.
- נטרל אימון AI אם קיים: במערכות כמו HubSpot, ודא בהגדרות החשבון שהמידע של הלקוחות שלך לא משמש לאימון מודלים של הספק.
- חתום על DPA מתאים: אל תסתפק בתקנון הגנרי. ודא שיש לך נספח עיבוד מידע חתום המכסה שימוש מותר במידע, חובות דיווח, אבטחת מידע, ומחיקה בסיום התקשרות.
רוצה לסגור את הפינה הזו בלי לעכב עסקאות מול לקוחות?
- אני עוזר למנכ"לי הייטק ולחברות תוכנה לפנות את הראש ממשפטים טכניים ובירוקרטיה, כדי שתוכלו להתמקד בצמיחה, בפיתוח המוצר ובסגירת עסקאות.
- צריך לבדוק אם ה-CRM והחוזים שלך מוכנים לעסקה הבאה או לבדיקת נאותות?
- 📲 לחץ כאן לשליחת הודעה מהירה ב-WhatsApp
מתודולוגיה
הבדיקה נעשתה במהלך אוגוסט, 2026, וכללה בדיקת הסכמי DPA של החברות, ובדיקת עמודים שונים באתרי האינטרנט של החברות המוקדשים להגנת מידע, הגנת פרטיות, ונושאים משפטיים בכלל. אצל חלק מהחברות כלל לא היה מידע משפטי או מידע לגבי הגנת מידע באתר האינטרנט ו/או לא ניתן היה לקבל DPA לפני רכישת מנוי.
גילוי נאות: מאמר זה מיועד להעשרת הידע ואינו מהווה ייעוץ משפטי. איני מתחייב כי האמור במאמר זה הוא נכון, מדויק, מלא, או עדכני. עמידה בדרישות החוק תלויה באופיין הספציפי של הפעילות והמערכות בחברתך.